こんにちは、のりです。
「PHPって何? うちに関係ある?」
「Xで騒がれてるけど、何をすればいいのか分からない」
「WordPressのプラグインを更新すれば大丈夫?」
今日は特に、Xのタイムラインがこの話題でいっぱいでした。
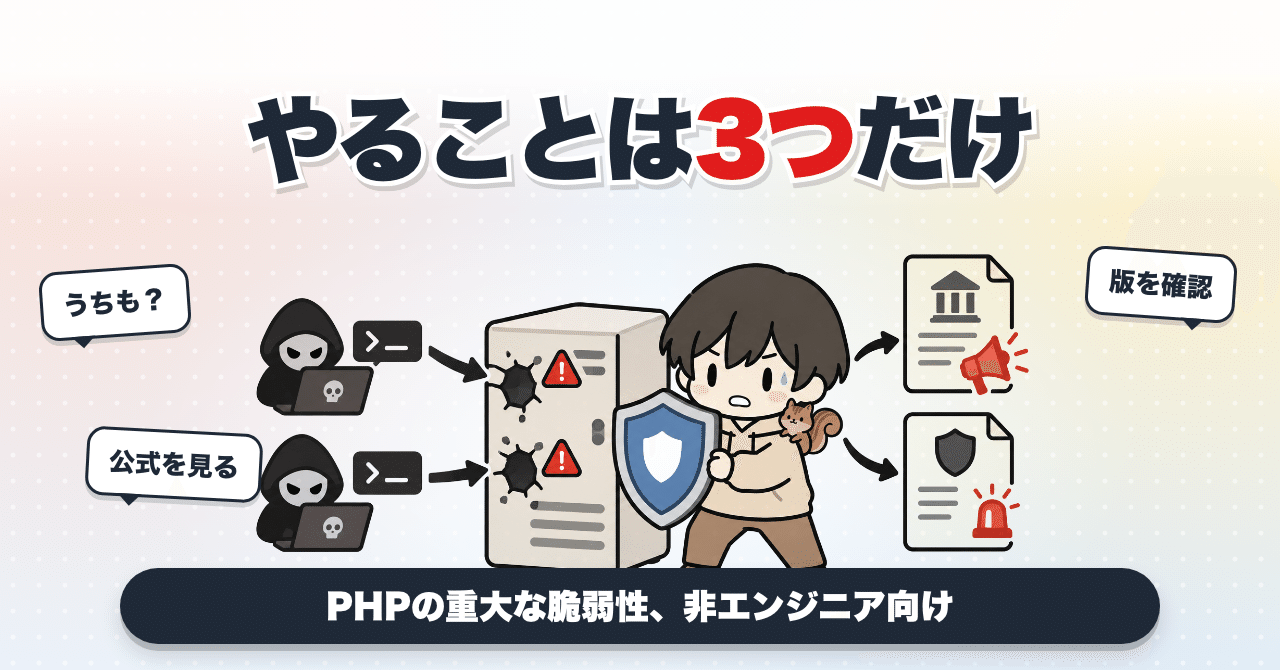
結論から言うと、ホームページを持っている人、クライアントのWordPressを触っている人は関係があります。でも、やることは3つだけです。
元エンジニア(SE10年)として、非エンジニア向けにお届けします。
まず、何が起きているのか
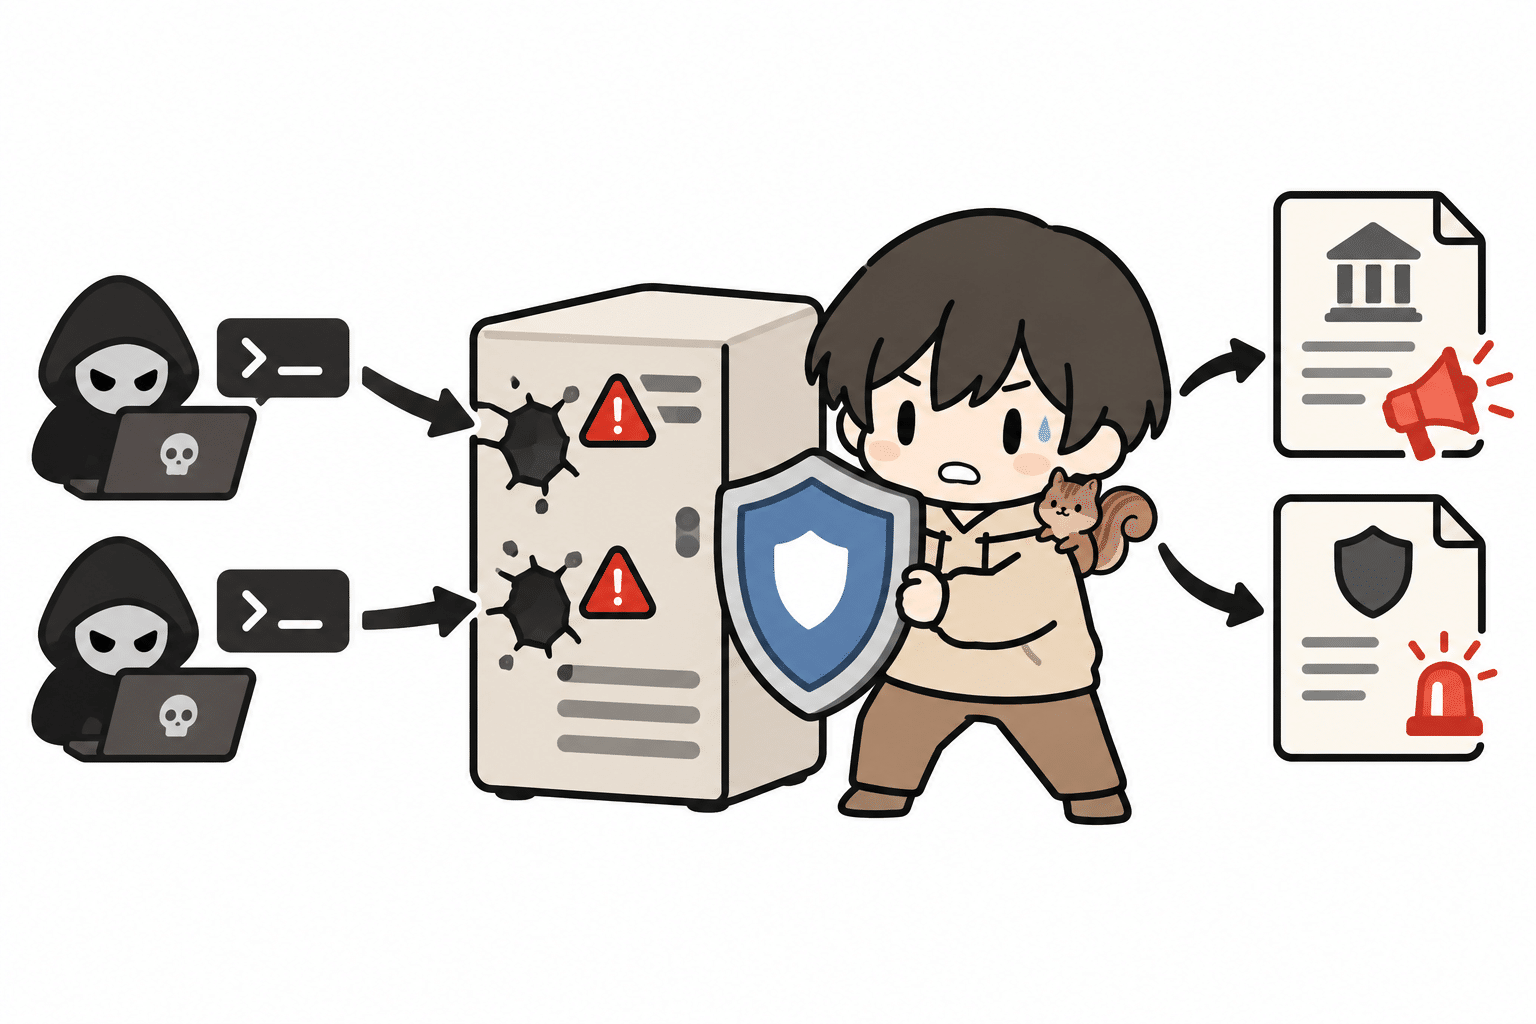
2026年10月20日、PHPの開発チームが「重大な脆弱性2件を直す修正版を出す」と予告しました。
- 公開日時:10月21日 23:00(日本時間)
- 深刻さ:2件とも 9.2(10点満点)。いちばん上の「緊急」クラスです
- 対象の版・修正版の番号:修正版と同時に公開される
脆弱性というのは、ざっくり言うと「プログラムの穴」です。
今回は、外から悪い命令を送り込まれて、サーバーを乗っ取られるおそれがある種類だと、海外のセキュリティ会社が伝えています。
日本でも、IPA(情報処理推進機構)が「事前準備のお願い」を出しました。警視庁のサイバーセキュリティ対策本部も、Xで注意を呼びかけています。
PHPは、WordPressの土台です
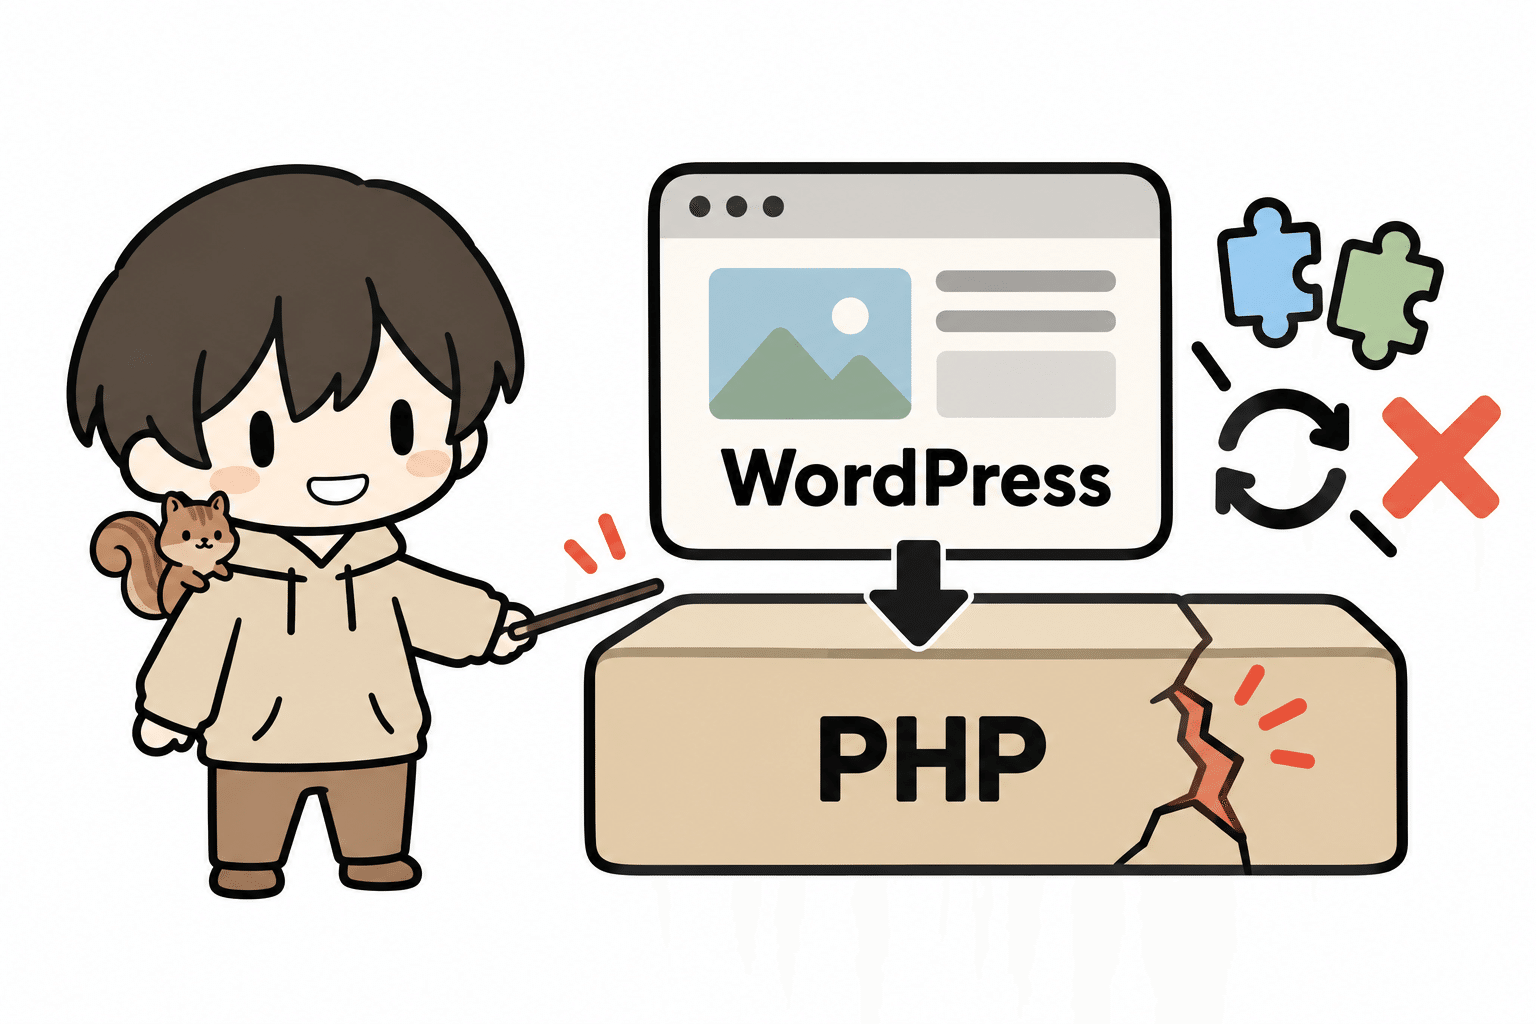
「PHP」と聞いても、ピンとこないですよね。PHPは、ホームページを動かすためのプログラムの言葉です。
そして、WordPressはPHPの上で動いています。
つまり、こういう人は全員、関係があります。
- 自分のブログやホームページをWordPressで作っている
- クライアントのWordPressに記事を入れている
- 予約フォームやネットショップがついたサイトを持っている
ぼくもクライアントのWordPressに記事を入れる仕事をしているので、他人事ではありません。
ここで一つ、勘違いしやすいところがあります。
今回の穴は、WordPressのプラグインではなく、その下のPHPにあります。 なので、プラグインやWordPress本体を更新しても直りません。PHP本体の更新が必要なんです。
Xの情報は、かなり食い違っています
Xを見ていると、いろんな声が流れてきます。
「もう攻撃が始まっている」
「この設定なら大丈夫らしい」
「PHP 5から全部やられる」
ここ、かなり分かれます。
たとえば攻撃の状況だと、20日の時点では「実際の攻撃はまだ確認していない」と書いたセキュリティ会社がありました。
一方で、21日の朝には「早くも攻撃が見られる」と伝えた会社もあります。「この設定なら大丈夫」って話も、出どころを確かめられないものばかり。
漏れたのは、まず「穴があるらしい」という話でした。そこに攻撃ツールの画面写真が出回って、うわさが一気に広がった流れです。
そのため、確かな情報は「9.2の穴が2件あって、21日23時に直る」まで、と思っておくのが安全です。
エンジニアじゃない人は、Xのうわさで設定をいじらないでください。 見るべきは、PHPの公式発表と、自分が使っているレンタルサーバーのお知らせの2つです。
やることは3つだけ
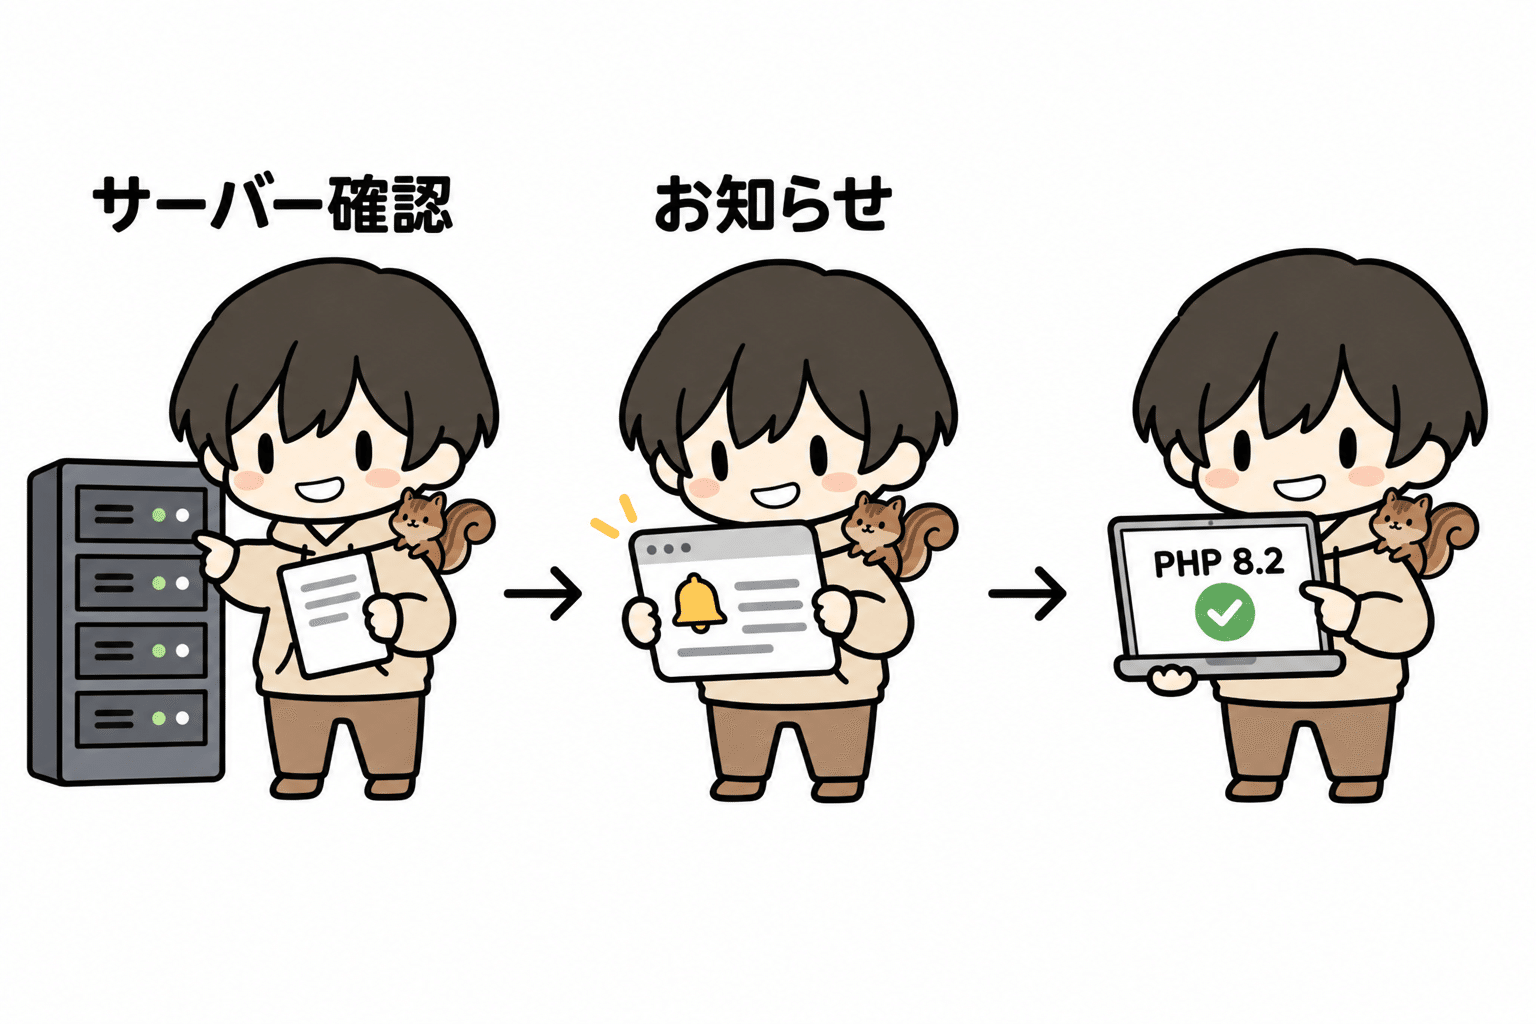
1. 自分(とクライアント)が、どこのサーバーを使っているか確かめる
エックスサーバー、さくらのレンタルサーバー、ロリポップなど。
自分のサイトなら、毎月の請求メールを見れば分かります。クライアントのサイトなら、管理画面に入れる情報をもらうときの案内に書いてあることが多いです。
2. そのレンタルサーバーの「お知らせ」を開く
さくらインターネットのように、今回の対応として一部の機能を止めた会社も出ています。
止めるくらい、各社が慎重になっているということですよね。
レンタルサーバーなら、PHPの更新はたいていサーバー会社がやってくれます。自分でやる必要があるかどうかも、お知らせに書いてあります。
3. 古いPHPを使っていないか見る
いちばん危ないのが、ここです。
PHPには「もう面倒を見てもらえない古い版」があります。いま公式に面倒を見てもらえているのは、PHP 8.2以降です。
PHP 8.1以前のままだと、今回の修正が公式からは届かない見込みです。IPAも、古い版を使っている場合は特に優先して対応するよう呼びかけています。
PHPの版は、レンタルサーバーの管理画面で確かめられます。分からなければ、サーバー会社のサポートに「うちのサイトのPHPの版を教えてください」と聞けば大丈夫です。
秘書の仕事として、一言かけてみてください
もしあなたが、クライアントのホームページやWordPressに関わっているなら。
「サーバーのお知らせを確認しました。PHPの更新は〇〇社が対応するそうです」
この一言を送るだけで、かなり違います。
クライアントの多くは、このニュース自体を知りません。知っていても、自分のサイトに関係あるのか分からずにいます。
言われた作業をするだけではなく、先に気づいて知らせる。 こういうのが、指名で頼まれる人の動き方なんだと思います。
AIに「このニュースを、エンジニアじゃない人向けに3行でまとめて」と頼めば、クライアントへの連絡文もすぐ作れます。ただし、最後は公式発表と見比べてから送ってください。
まとめ
- PHPは、WordPressの土台。プラグインを更新しても直らない
- Xのうわさで設定をいじらない。見るのは公式とレンタルサーバーのお知らせ
- やることは「サーバーを確かめる」「お知らせを開く」「古いPHPを使っていないか見る」の3つ
あなたのまわりで、WordPressのサイトを持っている人はいませんか?
参考にしたサイト
この記事は、2026年10月21日22時ごろまでに出ていた情報をもとに書いています。
公式・公的機関の発表
PHP公式「Upcoming Critical PHP Security Release」(2026年10月20日)
公開日時、深刻さ9.2、対象の版は公開時に出る、の出どころです。
IPA(情報処理推進機構)「【事前準備のお願い】PHPのセキュリティリリース公開予定について」(2026年10月21日)
PHPの棚卸しと、古い版を優先して対応する話の出どころです。
【事前準備のお願い】PHPのセキュリティリリース公開予定について | 情報セキュリティ | IPA 独立行政法人 情報処理推進機構
CERT-EU(EUの機関のセキュリティチーム)「Critical Vulnerabilities in PHP」(2026年10月21日)
Critical Vulnerabilities in PHP
警視庁サイバーセキュリティ対策本部のXアカウント
セキュリティ会社の解説
Huntress「php2shell: Leaked Critical PHP Vulnerabilities」(2026年10月20日)
「20日の時点では実際の攻撃は確認していない」の出どころです。
Sansec「Critical PHP RCE: CVE-2026-109618 and CVE-2026-109619」
「21日の朝に早くも攻撃が見られる」(Cloudflareの報告として)の出どころです。
Critical PHP RCE: CVE-2026-109618 and CVE-2026-109619
ニュース
日本経済新聞「プログラム言語『PHP』重大弱点 さくらネットは対応で機能一部停止」(2026年10月21日)
プログラム言語「PHP」重大弱点 さくらネット、対応で機能一部停止 - 日本経済新聞
関連記事
Substackの読者を守るセキュリティ対策|書き手が今すぐやるべき5つのこと
ゼロからわかるCloudflare|「名前は聞くけど何ができるの?」に全部答える初心者ガイド
続きは、メールで
在宅で働きながらAIを試している途中を、無料のニュースレターで書いています。
うまくいったことも、続かなかったやり方も、そのまま出しています。「AIはこれから」という方に向けて書いているので、今から触る方でも大丈夫です。
登録は無料。合わなければ1クリックで解除できます。
→ のりのニュースレターを購読する(無料)
https://noriynt1103.substack.com/subscribe
最後まで読んでくださり、ありがとうございました。
#PHP #脆弱性 #WordPress #レンタルサーバー #ホームページ #オンライン秘書 #在宅ワーク #セキュリティ